[13편] 자바4셸(Java4Shell) 총정리: Base64 한 줄에 뚫린 자바, 해외는 왜 "로그4셸급은 아니다"라고 할까
작성자: 관리자A · 게시판: 자유게시판 · 2026-11-20 15:18 · 추천 0 · 댓글 0
먼저 결론
11월 17일(미국 시간), 한국 시간 18일 새벽에 공개된 자바4셸(Java4Shell, CVE-2026-114938)은 OpenJDK의 Base64 디코더에서 나온 메모리 손상 취약점입니다. 조건이 맞으면 인증 없이 원격 코드 실행(RCE)까지 갑니다.
영향 조건은 두 가지가 동시에 맞아야 합니다. Java 17.0.6 이상·21·25·27 + AVX-512 VBMI를 지원하는 최신 x86-64 CPU입니다. 표준 Java 8·11, ARM64 서버는 이번 버그와 무관합니다.
해결은 패치 빌드 설치입니다. Oracle 기준 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1처럼 끝에 .1이 붙은 빌드입니다. 당장 못 하면 JVM 옵션
-XX:-UseBASE64Intrinsics로 막을 수 있습니다.해외 보안업계 분위기는 "패치는 급하지만 로그4셸(Log4Shell)급 대란은 아니다"입니다. 서버를 죽이는(크래시) 건 쉽고, 코드 실행까지는 어렵습니다. 다만 스캔·공격 시도는 이미 시작됐습니다.
진짜 뉴스는 따로 있습니다. 이 버그는 AI(Codex)가 약 1시간, 200달러도 안 되는 비용으로 찾아냈습니다. 지난달 PHP2셸에 이어 두 번째입니다.
안녕하세요. 이번 13편은 이번 주 개발자들 메신저를 뒤집어 놓은 자바 취약점 사태입니다. 국내 기사는 대부분 "긴급 패치하라"로 끝나서, 여기서는 조금 다르게 가 보겠습니다. 버그가 왜 생겼는지, 해외에서는 이걸 어떻게 보고 있는지, 이 사태에 숨은 재미있는 아이러니까지 같이 정리해 드리겠습니다.
1. 비유로 먼저: 검사보다 배달이 먼저 된 택배
택배 분류 센터가 있다고 해 보겠습니다. 보통은 주소가 이상한 상자를 먼저 걸러내고 배달합니다. 그런데 이번 자바의 Base64 디코더는 속도를 올리려고 순서를 바꿔 놓은 고속 레일에서 문제가 생겼습니다. 상자 크기를 잘못 계산해 옆 칸까지 물건을 밀어 넣고 나서야 "어? 이 주소 이상한데?" 하고 반송하는 겁니다.
이미 옆 칸(옆 메모리)을 덮어쓴 뒤라 반송해도 늦었습니다. 보통은 센터가 멈추는(서버 크래시) 정도로 끝나지만, 공격자가 옆 칸에 무엇이 놓일지까지 계산해 두면 그 칸을 자기 마음대로 쓸 수 있게 됩니다. 이게 RCE까지 이어지는 원리입니다.
2. 타임라인: 무슨 일이 있었나
시점 | 일어난 일 |
|---|---|
9월 9일 | 버그를 일으키는 입력이 이미 공개된 곳에서 보이기 시작 (나중에 확인) |
10월 | 같은 연구팀(Calif)이 AI로 PHP 핵심부 취약점 "PHP2셸" 공개. 공개 전에 이미 공격 시도가 있었음 |
11월 17일 (미국) | Calif 기술 공개, OpenJDK 보안 권고, Oracle 정기 패치에 수정 포함. 미국 CISA "즉시 패치" 공지 |
11월 18일 06:50 (한국) | 패치 공개. 과기정통부·KISA 보호나라 긴급 점검 권고, 국정원은 공공부문에 사전 대비 권고를 미리 전달 |
11월 18일 저녁 | 개인정보위, 개인정보 대량 유출 예방조치 당부 |
11월 19일 | GreyNoise 등에서 공격 형태의 요청 150건 이상 관측. 성공한 침해는 아직 확인되지 않음 |
3. 기술적으로: 왜 하필 Base64인가
Base64는 바이너리 데이터를 글자로 바꾸는, 30년 넘은 아주 기본적인 인코딩입니다. 로그인 헤더, 토큰, 파일 업로드 등 거의 모든 곳에 숨어 있습니다. 문제는 자바(HotSpot)가 이 디코딩을 빠르게 하려고 AVX-512 VBMI 명령어로 손으로 짠 어셈블리 경로를 따로 두고 있었다는 점입니다.
무엇이 틀렸나: 짧고 잘못된 입력의 끝부분(패딩) 길이를 잘못 계산해서, 버퍼 끝을 넘어 62~63바이트를 더 씁니다.
왜 위험한가: 입력이 잘못됐다고 거절하는 건 이미 쓴 다음입니다.
트리거: 대문자 A 64개 뒤에 "=" 하나 정도의 짧은 문자열로도 재현됩니다.
보통의 결과: 덮어쓰는 바이트가 고정돼 있어 대개는 JVM이 죽습니다(서비스 다운).
최악의 결과: Calif는 서버 메모리 배치를 조작해 옆 배열을 망가뜨리고, 읽기·쓰기 권한을 거쳐 코드 실행까지 보여 줬습니다. 코드 실행까지 못 가더라도 개인키·세션 토큰 같은 메모리 내용이 샐 수 있습니다.
공격 표면도 넓습니다. HTTP Basic 인증 헤더, SAML, CSRF 토큰, 파일 업로드, 스프링 부트의 토큰·로그인 처리처럼 로그인 전에 Base64를 푸는 곳이 많기 때문입니다. 심지어 자바 클라이언트가 악성 서버에 TLS로 접속만 해도 공격받을 수 있다는 시연도 나왔습니다.
실제로 확인된 피해 대상은 이렇습니다. 기본 설치 상태에서 로그인 없이 Keycloak, 자체 설치형 Jira·Confluence, JFrog Artifactory, Jenkins, PingFederate가 뚫렸고, 로그인이 있으면 Kafka, Solr, Elasticsearch 등도 가능했습니다.
4. 우리 서버는? 30초 판정
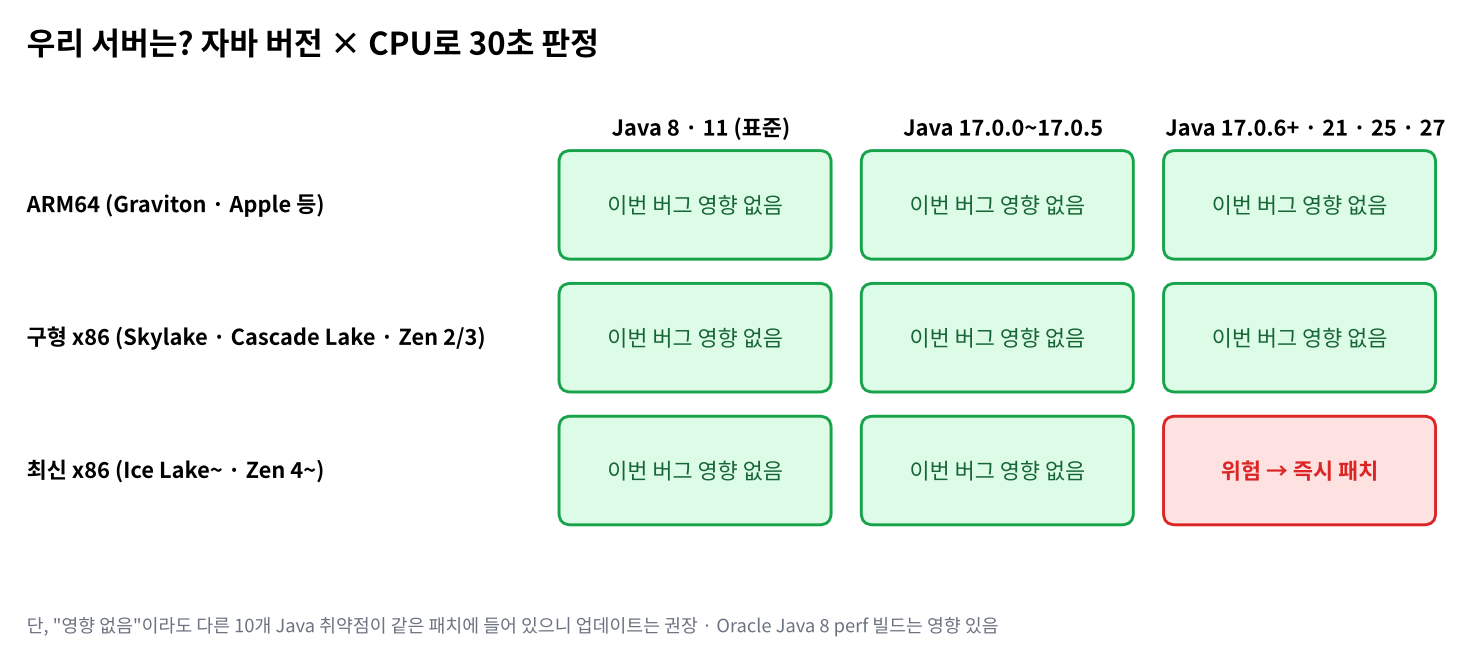
조건 | 영향 |
|---|---|
Java 17.0.6+ / 21 / 25 / 27 + 최신 x86 (인텔 Ice Lake~Granite Rapids, AMD Zen 4 이상) | 영향 있음 → 즉시 패치 |
ARM64 (AWS Graviton, Apple Silicon 등) | 이번 버그 영향 없음 |
구형 x86 (Skylake-SP, Cascade Lake, Zen 2·3) | 이번 버그 영향 없음 |
표준 Java 8·11, Java 17.0.0~17.0.5 | 이번 버그 영향 없음 (단, Oracle Java 8 perf 빌드는 영향 있음) |
지원 종료된 Java 18~20, 22~24, 26 | 같은 코드라 영향 있음 + 패치가 나오지 않음 → 지원 버전으로 이전 |
5. 이번 사태의 재미있는 아이러니 5가지
① 최신 서버일수록 위험하다
보통은 "오래된 시스템이 위험하다"인데 이번엔 반대입니다. 최신 CPU에 최신 자바를 올린 곳이 걸리고, 구형 CPU나 ARM 서버는 멀쩡합니다. 농담 삼아 "Java 8을 끝까지 붙들고 있던 회사가 웃는 날"이라고 해도 될 정도입니다. 물론 Java 8에는 다른 문제가 많으니 진지하게 받아들이시면 안 됩니다.
② 성능 최적화가 보안 구멍이 됐다
이 고속 Base64 경로는 엄청난 양을 디코딩하는 일부 애플리케이션에만 이득이 있었는데, 모든 런타임에 기본으로 탑재돼 있었습니다. 조금 빨라지자고 넣은 코드가 전 세계 서버의 리스크가 된 셈입니다.
③ 30년 된 Base64에서 터졌다
해외 보안업체 Semgrep도 블로그 첫머리에서, 이렇게 기본적인 기술에 아직도 놀랄 거리가 남아 있었다며 놀라움을 표했습니다.
④ AI가 1시간 만에 찾았다
Calif 연구원은 OpenAI의 Codex에 JIT 컴파일러, 인트린직(intrinsic), 암호화 코드를 살펴보게 했고, 약 1시간·200달러 미만의 비용으로 이 버그를 찾았습니다. 공격 코드 체인 대부분도 AI 에이전트가 만들었다고 합니다. Calif는 이걸 "반은 사람, 반은 AI인 켄타우로스 해커"의 시대라고 표현했습니다.
⑤ 이름은 로그4셸 오마주, 성격은 정반대
"자바 + 셸"이라 2021년 Log4Shell 악몽을 떠올리게 하지만, 해외 분석은 대부분 "결이 다르다"는 쪽입니다. 다음 장에서 자세히 보겠습니다.
6. 해외에서는 어떻게 보고 있나
공식 기관: 일단 빨리 패치하라
미국 CISA는 공개 당일 즉시 패치를 촉구했습니다. 로이터는 각국 정부가 경보를 냈고, 자바를 많이 쓰는 한국에서 특히 우려가 컸다고 전했습니다.
보안업계 냉정론: 로그4셸급은 아니다
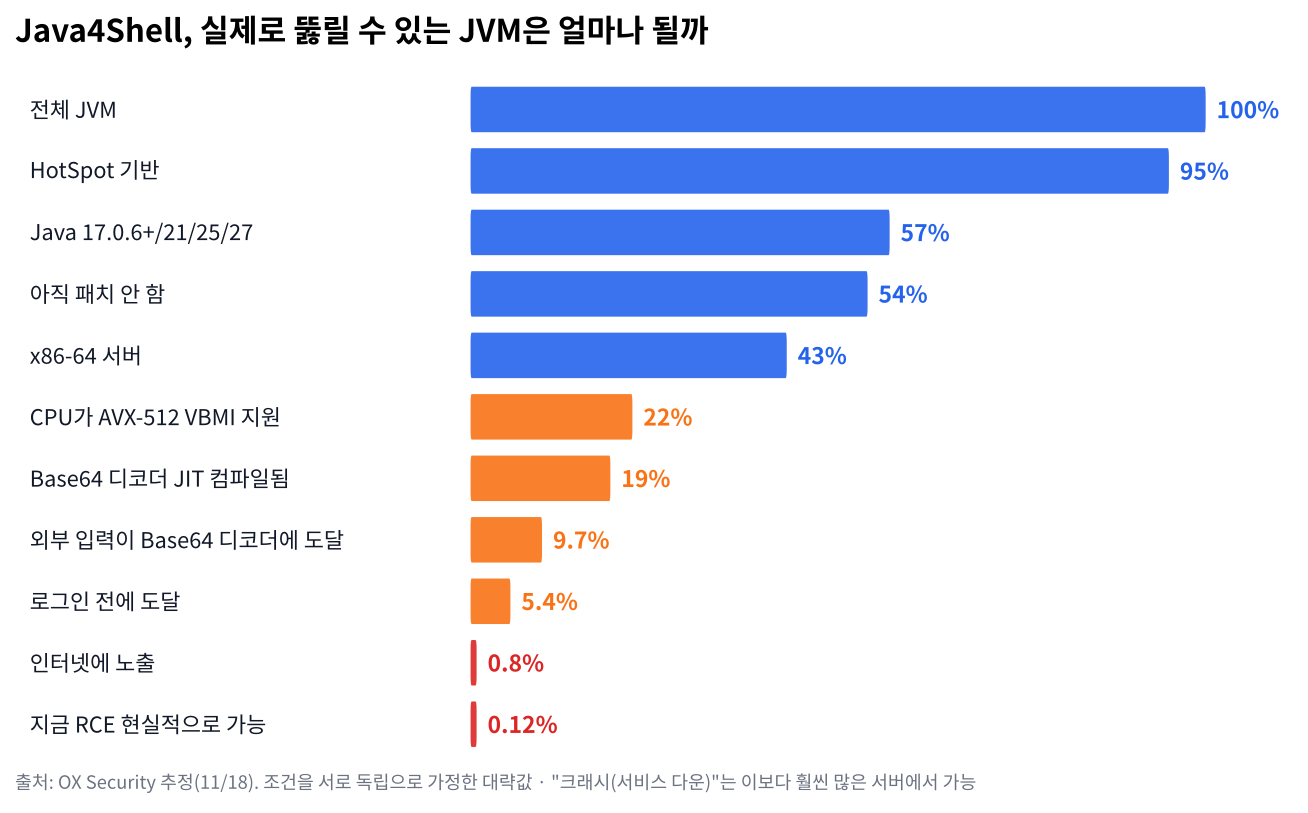
OX Security는 조건을 하나씩 걸러 보면 지금 당장 RCE가 현실적인 JVM은 전체의 약 0.12%라고 추정했습니다. 1만 대 중 2,200대 정도가 취약한 코드와 하드웨어 조건을 갖췄고, 원격 크래시가 가능한 건 80대, 현실적인 RCE 대상은 12대 수준이라는 계산입니다. 조건을 서로 독립으로 가정한 대략값이라 실제보다 낮게 나왔을 수 있다는 단서도 붙였습니다. 이 회사는 헤드라인마다 비상을 거는 "경보 피로"를 경계해야 한다고도 지적했습니다.
비교 | Log4Shell (2021) | PHP2셸 (2026.10) | Java4Shell (2026.11) |
|---|---|---|---|
위치 | Log4j 라이브러리 | PHP 핵심부(기본 활성) | JVM의 AVX-512 Base64 디코더 |
하드웨어 조건 | 없음 | 없음 | AVX-512 VBMI 지원 x86-64만 |
공격 방식 | 문자열 하나로 범용 공격 | 요청 하나로 셸 | 앱마다 맞춤 공격 필요, 지연·프록시에 민감 |
공개 시점 악용 | 공개 직후 대량 악용 | 공개 4일 전부터 허니팟에 공격 시도 | 공격 시도는 관측, 성공 확인은 아직 없음 |
경계론: "언제냐의 문제"
반대쪽 목소리도 만만치 않습니다. 패치 전에 정보가 새어 나갔고, 연구자들이 몇 시간 만에 동작하는 익스플로잇을 만들었다는 점 때문입니다. 실제로 일부 보안업체는 이미 완전한 RCE 익스플로잇을 고객에게 제공하고 있고, 스캐너들이 크롬인 척 위장해 다시 찾아오는 모습도 관측됐습니다.
점수도 엇갈립니다. Calif는 CVSS 4.0 기준 9.2(치명적)를, Oracle은 CVSS 3.1 기준 8.1(높음)을 매겼습니다. 같은 버그라도 "하드웨어 조건"을 얼마나 무겁게 보느냐에 따라 평가가 갈린 셈입니다.
벤더 대응 온도차
Atlassian: 클라우드 고객은 조치가 필요 없고, Data Center는 패치 전까지 AVX-512를 끄는 우회책을 권고했습니다.
Cisco: Catalyst Center 등 십여 개 제품이 영향을 받는데, 아직 수정본이나 우회책이 없습니다.
Siemens: 산업용 Edge 관리 제품 3종은 아예 오프라인 전환을 권고했습니다.
Red Hat: 심각도 Critical로 분류했고, RHEL 8·9·10의 OpenJDK가 기본 상태로 영향을 받습니다.
Amazon·Microsoft·Azul: 수정된 OpenJDK 빌드를 배포했습니다.
7. 한국은 왜 더 난리인가
한국은 은행, 공공기관, 쇼핑몰, 대기업의 핵심 서버가 자바로 돌아가는 대표적인 "자바 강국"입니다. 내부 그룹웨어와 ERP도 자바 비중이 높습니다. 그래서 과기정통부는 인터넷에 노출된 서비스, 그룹웨어, ERP, 핵심 업무 시스템부터 점검하라고 했고, 업데이트 후 실제 운영 서비스에 반영됐는지 꼭 확인하라고 강조했습니다.
개인정보위는 운영체제에 깔린 자바뿐 아니라 오픈소스 제품이나 Docker 컨테이너 안에 내장된 자바도 점검하라고 당부했습니다. 실무에서 가장 많이 놓치는 부분입니다.
다만 실제 위험도는 "자바를 얼마나 쓰느냐"보다 "최신 x86 서버에서 최신 자바를 쓰느냐"가 좌우합니다. 구형 서버나 Java 8·11 비중이 높은 조직은 이번 버그만 놓고 보면 영향이 생각보다 작을 수 있습니다(필자 해석). 반대로 최근 클라우드로 옮기면서 최신 인스턴스와 Java 17·21로 올린 서비스가 오히려 우선 점검 대상입니다.
8. 그래서 지금 뭘 해야 하나
① 5분 점검 (Linux 서버)
# 1) 자바 버전 확인
java -version

# 2) CPU가 AVX-512 VBMI를 지원하는지 (출력이 있으면 지원)
grep -o -m1 avx512vbmi /proc/cpuinfo

# 3) 실행 중인 JVM의 버전과 옵션 확인
jcmd <PID> VM.version
jcmd <PID> VM.flags
② 우선순위
순서 | 대상 | 이유 |
|---|---|---|
1 | 인터넷에 노출된 인증 서버 (Keycloak, PingFederate 등) | 로그인 전에 Base64를 처리, 뚫리면 전부 뚫림 |
2 | Jenkins, Jira·Confluence(자체 설치형), Artifactory | 기본 설치에서 무인증 RCE 시연됨 |
3 | 스프링 부트 기반 대외 서비스 | 토큰·로그인 처리에서 Base64 사용 |
4 | 내부 시스템, Kafka·Elasticsearch 등 | 로그인 필요하지만 크래시(DoS)는 가능 |
5 | 개발자 PC·배치 클라이언트 | 악성 서버 접속 시 클라이언트 공격 가능 |
③ 패치 또는 임시 조치
정답은 패치: Oracle 17.0.21.1 / 21.0.13.1 / 25.0.5.1 / 27.0.1.1 또는 각 배포판(Corretto, Zulu, Temurin 등)의 수정 빌드로 교체하세요.
컨테이너: 베이스 이미지를 수정 버전으로 바꾸고 다시 빌드·배포해야 합니다. 서버의 자바만 올려서는 소용없습니다.
당장 못 하면: JVM 옵션에
-XX:-UseBASE64Intrinsics를 넣고 재시작하세요. 고속 Base64 경로만 끄는 거라 영향이 가장 작습니다.주의:
-XX:UseAVX=2는 성능 손해가 더 크고 ARM64에서는 JVM이 아예 안 뜹니다.-XX:DisableIntrinsic=_base64_decodeBlock만 단독으로 쓰면 자바가 시작되지 않을 수 있습니다. 임시 옵션은 패치 후 반드시 지우세요.
9. 자주 묻는 질문
Q. Log4j를 최신으로 올렸는데 괜찮은 거 아닌가요?
아닙니다. 이번 건 라이브러리가 아니라 자바 런타임(JDK/JRE) 자체의 문제라서, 자바 실행 환경을 업데이트해야 합니다.
Q. 우리는 Java 8을 써서 안전하죠?
이번 버그만 보면 표준 Java 8은 영향이 없습니다. 하지만 같은 패치에 다른 자바 취약점 10개가 함께 수정됐고, Java 8은 이미 여러 배포판에서 지원 종료가 다가오고 있어서 "안전하다"보다는 "이번엔 운이 좋았다"에 가깝습니다.
Q. 서버가 AWS Graviton(ARM)이면요?
ARM64는 이번 버그와 무관합니다. 다만 같은 서비스가 x86 인스턴스와 섞여 있지 않은지 확인하세요.
Q. 이미 공격당했는지 어떻게 아나요?
JVM이 이유 없이 죽은 기록(크래시 로그), 비정상적으로 긴 Base64 값이 담긴 인증 헤더나 토큰 요청이 단서가 됩니다. 11월 19일 기준으로는 공격 시도는 관측됐지만 성공한 침해는 확인되지 않았습니다.
이번 사태의 진짜 메시지는 "자바가 위험하다"가 아니라 AI가 취약점을 찾는 속도가 사람이 패치하는 속도를 앞지르기 시작했다는 점이라고 생각합니다. 한 달 사이에 PHP와 자바가 연달아 터졌고, 둘 다 AI로 몇 시간 만에 찾은 버그입니다. 앞으로는 "얼마나 빨리 패치하고 배포할 수 있느냐"가 곧 보안 실력이 될 것 같습니다.
References
CISA, Critical Java Vulnerability Requires Immediate Patching. https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
Check Point, Java4Shell (CVE-2026-114938): Check Your Java Services Now. https://blog.checkpoint.com/security/java4shell-cve-2026-114938-check-your-java-services-now
CyberScoop, Researchers disclose critical flaw in Java with help of AI. https://cyberscoop.com/java4shell-critical-java-flaw-openjdk/
OX Security, Java4Shell: Easy to Crash, Hard to Exploit. https://www.ox.security/blog/java4shell-cve-2026-114938-rce-risk/
SecurityWeek, Java4Shell Exploitation Attempts Begin as Vendors Rush Out Advisories. https://www.securityweek.com/java4shell-exploitation-attempts-begin-as-vendors-rush-out-advisories/
Palo Alto Networks, Java4Shell: Risks and Mitigations. https://www.paloaltonetworks.com/blog/cloud-security/java4shell-cve-2026-114938-risks-mitigations/
Infosecurity Magazine, Java4Shell Vulnerability Allows Remote Attacks on Major Java Apps. https://www.infosecurity-magazine.com/news/java4shell-vulnerability-remote/
SC Media, Java4Shell flaw: Attackers probe critical JVM vulnerability. https://www.scworld.com/news/java4shell-flaw-attackers-probe-critical-jvm-vulnerability
Semgrep, Java4Shell: A Critical Java Vulnerability Hiding in Plain Sight. https://semgrep.dev/blog/2026/java4shell-openjdk-base64-vulnerability/
Unite.AI, Calif Uses AI to Find Java4Shell. https://www.unite.ai/?p=522894
Honolulu Star-Advertiser(Reuters), Critical Java vulnerability prompts cybersecurity warnings worldwide. https://www.staradvertiser.com/2026/11/18/breaking-news/critical-java-vulnerability-prompts-cybersecurity-warnings-worldwide/
보안뉴스, [자바 취약점 비상] PHP 이어 자바도 뚫렸다. https://www.boannews.com/news/articleView.html?idxno=147325
경향신문(영문), After PHP, a critical vulnerability also found in Java. https://www.khan.co.kr/en/article/202611180946007
개인정보위 당부 관련 보도. https://dazabi.com/insurance_magazine/article.php?id=47747