[7편] 이번 주 업데이트 필수: Git 취약점 6개 + PostgreSQL 버그 140개 수정, PG14는 마지막 릴리스
작성자: 관리자A · 게시판: 자유게시판 · 2026-11-13 17:54 · 추천 0 · 댓글 1
먼저 결론: 이번 주에 할 일 3가지
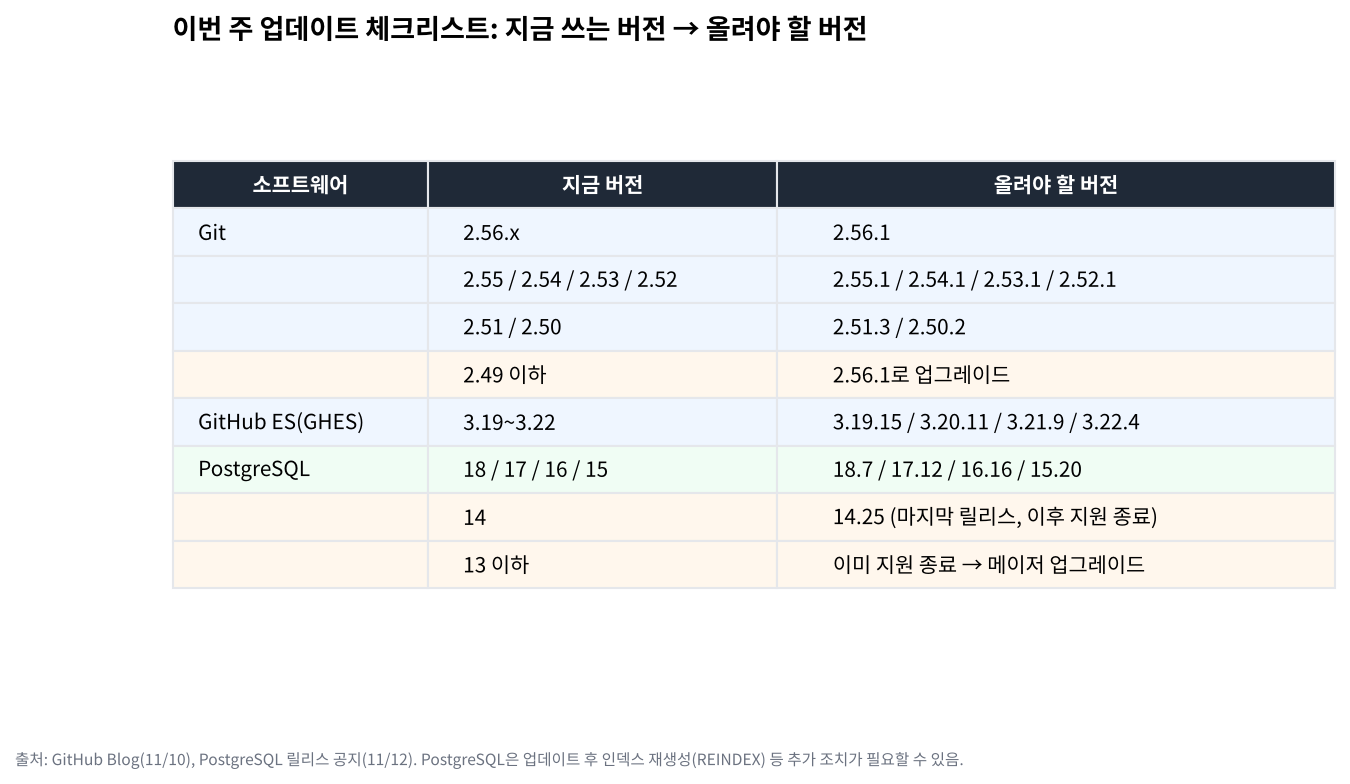
Git을 2.56.1(또는 쓰는 계열의 패치 버전)으로 올리세요. 악성 저장소를 재귀 클론하면 코드가 실행될 수 있는 취약점 등 6개가 고쳐졌습니다(11/10).
PostgreSQL을 18.7 / 17.12 / 16.16 / 15.20으로 올리세요. 인덱스 손상, 잘못된 쿼리 결과 등 버그 140개 이상이 수정됐고, 일부는 업데이트 후 REINDEX 같은 추가 조치가 필요합니다.(11/12)
PostgreSQL 14는 이번 14.25가 마지막 릴리스입니다. 앞으로 보안 패치가 나오지 않으니 메이저 업그레이드 일정을 잡으세요. PostgreSQL 19는 11월 19일 정식 출시 예정입니다.
이번 주에는 개발자라면 거의 누구나 쓰는 두 도구, Git과 PostgreSQL에서 중요한 업데이트가 연달아 나왔습니다. 무엇이 문제였는지, 그리고 업데이트할 때 놓치기 쉬운 추가 조치까지 한 번에 소개해 드리겠습니다.
1. Git: 취약점 6개 수정 (11월 10일)
Git 프로젝트가 2.56.1을 내고 2.50~2.55 계열에도 같은 수정을 백포트했습니다. 핵심은 "믿을 수 없는 저장소나 서버를 다룰 때" 터지는 문제들입니다.
CVE | 무엇이 문제인가 | 언제 위험한가 |
|---|---|---|
CVE-2026-111760 | 아주 긴 경로가 검사는 원래 이름으로 통과하고, 실제로는 잘린 이름으로 써짐. 서브모듈의 .git을 심볼릭 링크로 바꿔 공격자의 설정·훅을 실행시킬 수 있음 | 악성 저장소를 재귀 클론할 때 (가장 위험) |
CVE-2026-113408 | 악성 서버가 경로 조작이 들어간 HEAD를 알려주면, 이후 브랜치 업데이트가 ref 디렉터리 밖에 파일을 씀 | 프로토콜 v2로 빈 저장소를 클론할 때 |
CVE-2026-114467 | GPG 서명이 최대 2개라고 가정해, 서명이 많은 태그에서 스택 버퍼가 넘침 | 서명이 많은 태그를 병합할 때 (사용자 대신 병합하는 호스팅 서비스 포함) |
CVE-2026-114469 | 바이너리 패치가 압축 해제 후 크기 제한을 넘어 범위 밖 읽기·크래시 | 바이너리 패치를 적용할 때 |
CVE-2026-105437 | 병합 메모리 계산 오버플로로 힙 손상 | 충돌이 많은 대형 병합 |
CVE-2026-114466 | fast-import의 일부 기능이 저장소 밖 파일을 읽거나 씀 | 신뢰할 수 없는 fast-import 스트림 처리 |
쉽게 말하면 "남의 저장소를 받는 순간" 내 컴퓨터에서 코드가 실행될 수 있는 구멍이 대표적입니다. 오픈소스 예제를 받아보거나, AI 에이전트가 자동으로 저장소를 클론하는 환경이라면 특히 신경 써야 합니다.
업데이트 방법과 확인할 곳
git --version
# 2.56.1 / 2.55.1 / 2.54.1 / 2.53.1 / 2.52.1 / 2.51.3 / 2.50.2 중 하나여야 함
내 PC의 Git만이 아닙니다. IDE나 GUI 클라이언트에 내장된 Git, CI 러너와 도커 이미지 속 Git, 배포 서버의 Git도 확인하세요.
Git for Windows는 본가 릴리스보다 늦게 나오는 경우가 있습니다. 11월 10일 기준으로는 2.56.1 기반 버전이 아직 나오지 않았다는 보도가 있었으니, 공식 릴리스 페이지를 확인하세요.
GitHub Enterprise Server 관리자는 3.19.15 / 3.20.11 / 3.21.9 / 3.22.4로 올려야 합니다. GitHub.com은 이미 패치됐습니다.
바로 업데이트할 수 없다면: 신뢰할 수 있는 서버에서만 클론하고, 모르는 저장소는
--recurse-submodules없이 받으세요. 신뢰할 수 없는 태그 병합이나 바이너리 패치 적용도 피하세요.fast-import의 위험 기능은 이제
--allow-unsafe-features옵션이 있어야 동작합니다. 스트림을 만든 프로그램을 믿을 때만 켜세요.
2. PostgreSQL: 버그 140개 이상 수정 + PG14 마지막 릴리스 (11월 12일)
이번 릴리스는 보안보다 "데이터가 조용히 틀어지는" 버그를 많이 고친 업데이트입니다. 몇 가지는 바이너리만 바꿔서는 해결되지 않고 추가 작업이 필요합니다.
업데이트 후 꼭 확인할 것
해당되면 | 해야 할 일 |
|---|---|
GIN 인덱스가 손상됐을 수 있다고 의심되면 | REINDEX INDEX 인덱스명; |
pg_trgm을 GiST 인덱스(gist_trgm_ops)로 쓰면 | 해당 인덱스 REINDEX |
길이 없는 bpchar 컬럼에 B-tree 인덱스가 있으면 | REINDEX (char(n)은 해당 없음) |
"missing chunk number" 오류를 본 적 있으면 | REINDEX TABLE 테이블명; (TOAST 포함) |
증분 백업을 쓰면 | 업데이트 후 새 전체 백업을 받고, 그걸 기준으로 증분 백업 |
파티션 테이블을 쓰면 | NOT NULL NO INHERIT 제약 조건 점검 (아래 쿼리) |
SELECT conrelid::regclass, conname
FROM pg_constraint
WHERE contype = 'n' AND connoinherit
  AND conrelid IN (SELECT oid FROM pg_class WHERE relkind = 'p');
이 밖에도 스탠바이 서버 스냅샷으로 병렬 pg_dump를 하면 덤프와 스탠바이 데이터가 함께 손상될 수 있던 문제, 테이블 재작성(CLUSTER, VACUUM FULL) 중 행이 사라질 수 있던 문제, 파티션 프루닝에서 행이 누락되던 문제 등이 고쳐졌습니다.
PostgreSQL 14 지원 종료
PostgreSQL은 메이저 버전마다 5년간 지원합니다. 14.25가 PostgreSQL 14의 마지막 릴리스이고, 앞으로 발견되는 취약점은 14에서 고쳐지지 않습니다. 올해 PostgreSQL은 8월 한 번의 릴리스에서만 보안 취약점 28개를 고쳤을 정도로 보안 수정이 많았습니다. 14를 쓰고 있다면 지금 15 이상으로 옮길 계획을 세우세요.
PostgreSQL 19는 RC 2가 나왔고 11월 19일 정식 출시 예정입니다. 메이저 업그레이드라면 19 출시를 기다렸다가 함께 검토하는 것도 방법입니다.
3. 한 줄 정리
이번 주는 git --version과 SELECT version()을 한 번씩 쳐보는 주간입니다. 특히 AI 에이전트나 CI가 자동으로 저장소를 받는 환경이라면 Git 업데이트를 미루지 마세요.
References
GitHub Blog, Git security vulnerabilities announced (2026.11.10). https://github.blog/open-source/git/git-security-vulnerabilities-announced-7/
The Hacker News, Git patches flaw that lets malicious repositories run code (2026.11). https://thehackernews.com/2026/11/git-patches-flaw-that-lets-malicious.html
SecurityOnline, Git security vulnerabilities CVE-2026-111760 patched. https://securityonline.info/git-security-vulnerabilities-cve-2026-111760-patched/
PostgreSQL Global Development Group, 18.7 / 17.12 / 16.16 / 15.20 / 14.25 / 19 RC 2 릴리스 공지 (2026.11.12). https://www.postgresql.org/message-id/attachment/208544/20261112updaterelease.md
PostgreSQL, Versioning Policy. https://www.postgresql.org/support/versioning/
PostgreSQL, 18.6 / 17.11 / 16.15 / 15.19 / 14.24 / 19 Beta 3 릴리스 (2026.08.13). https://www.postgresql.org/about/news/postgresql-186-1711-1615-1519-1424-and-19-beta-3-released-3365/