[8편] AI가 만든 앱 3만 5천 개가 로그인 없이 열려 있었다 – Grok Build 사고로 보는 바이브 코딩 '기본값'의 함정
작성자: 관리자A · 게시판: 자유게시판 · 2026-11-13 17:56 · 추천 0 · 댓글 1
먼저 결론
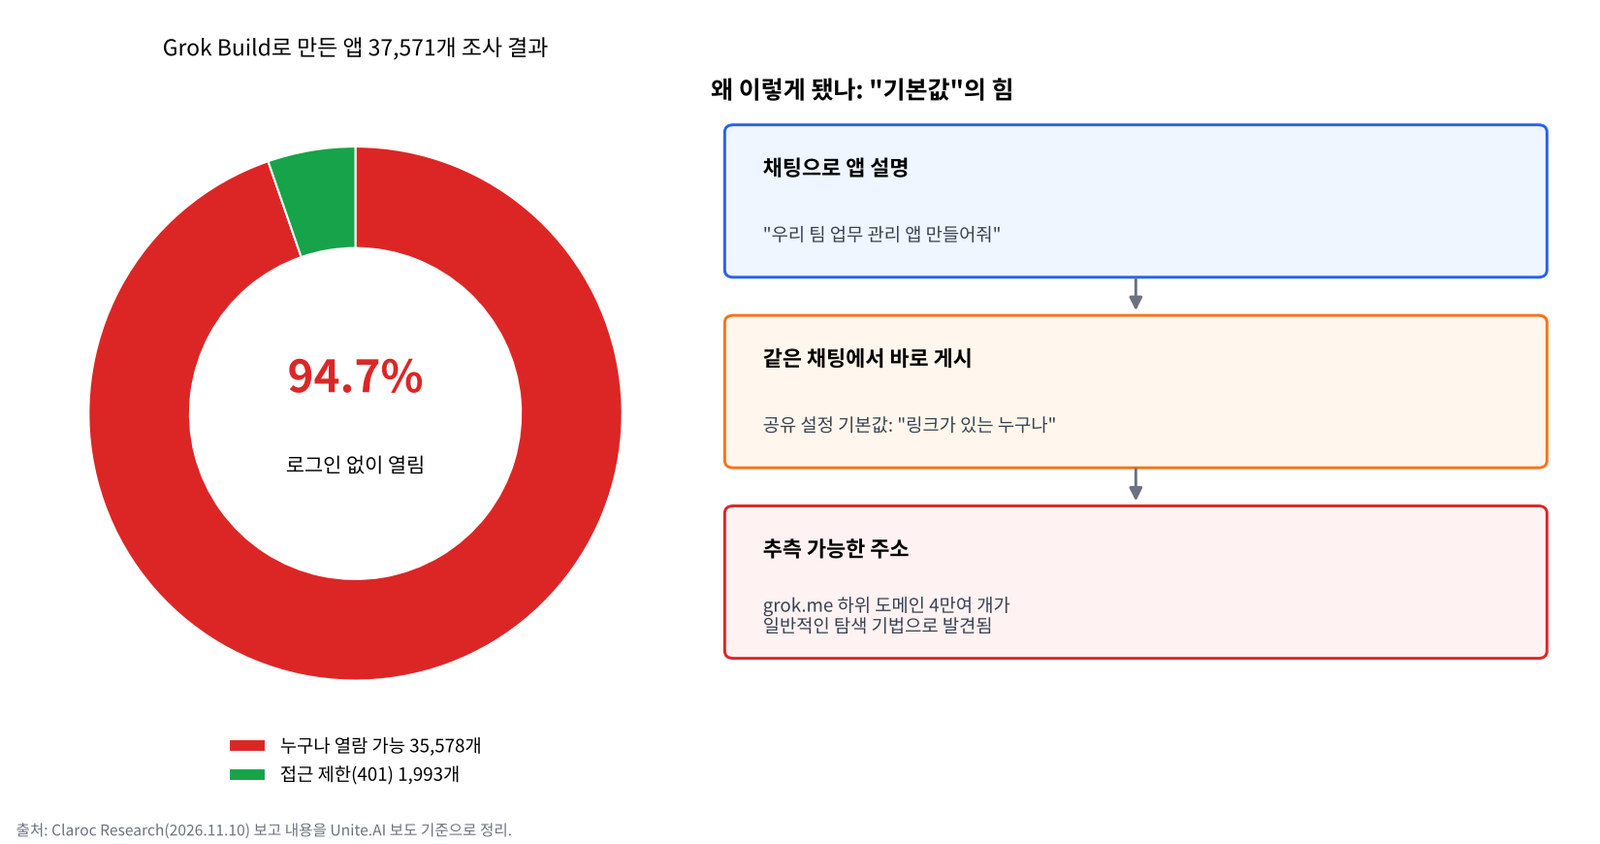
보안 연구 업체 Claroc이 11월 10일, xAI(현 SpaceXSI)의 Grok으로 만든 앱 37,571개를 조사했더니 35,578개(94.7%)가 로그인 없이 열렸다고 발표했습니다. 병원 직원 명단, 중환자 기록, 평문 비밀번호까지 노출된 사례가 확인됐습니다.
원인은 해킹이 아니라 "링크가 있는 누구나"로 미리 선택된 공유 기본값과, 사람이 "팀원만 보게 해줘"라고 해도 AI가 권한 검사를 잘못 만든 코드였습니다.
Grok만의 문제가 아닙니다. 올해 Lovable·Supabase 기반 앱에서도 같은 유형의 대규모 노출이 연달아 보고됐습니다. AI가 만들어 준 앱을 공개하기 전에 확인할 체크리스트를 5장에 정리했습니다.
3편에서 프롬프트 인젝션을 다루면서 "AI에게 주는 권한이 피해 규모를 정한다"고 말씀드렸습니다. 이번 사고는 그 반대 방향의 이야기입니다. AI가 만들어서 세상에 내놓은 것의 "기본 설정"이 피해 규모를 정했습니다. 무슨 일이 있었는지, 그리고 바이브 코딩으로 앱을 만드는 분들이 꼭 확인해야 할 것을 소개해 드리겠습니다.
1. 무슨 일이 있었나
Grok의 Build 모드에서는 채팅으로 앱을 설명하면 AI가 만들어 주고, 같은 채팅 창에서 바로 게시할 수 있습니다. 게시된 앱은 각각 "이름.grok.me" 주소를 받습니다.
항목 | 수치 |
|---|---|
grok.me에서 발견된 하위 도메인 | 43,601개 (일반적인 서브도메인 탐색 기법 사용) |
조사 시점에 살아 있던 앱 | 37,571개 |
로그인 없이 열린 앱 | 35,578개 (SpaceXSI·X 직원이 만든 앱 24개 포함) |
접근이 막힌 앱 (HTTP 401) | 1,993개 ("나만 보기" 또는 "초대한 사용자" 설정) |
비공개 데이터가 있을 것으로 추정되는 앱 | 650~800개 |
내부 데이터가 확인된 조직 | 30곳 (직원 1,000명 이상 26곳, 포춘 500 기업 6곳) |
열린 앱 대부분은 게임, 랜딩 페이지, 계산기처럼 공개돼도 문제없는 것들이었습니다. 하지만 일부는 심각했습니다.
어느 병원 그룹의 직원 3,500여 명 명단 (검색 가능)
중환자실 브리핑 자료: 환자 한 명의 검사 결과, 영상 검사, 인공호흡기 상태
소방서의 실시간 근무표: 소방관 이름과 배지 번호
어느 업체의 근무시간 기록 앱: 관리자 계정을 포함한 직원 계정 18개, 비밀번호가 평문으로 브라우저에 내려가는 스크립트 안에 들어 있었음
SpaceXSI·X 직원 앱: 기밀 표시된 영업 계획, 전략 고객 594곳의 영업 현황 지도, 광고 제안서 등
Claroc은 11월 8~9일 SpaceXSI에 알렸습니다. 직원 앱 24개는 보고 후 내려갔지만, 발표 시점에도 다른 사용자들의 노출된 앱은 그대로 열려 있었습니다. SpaceXSI가 앱 소유자들에게 알리겠다는 말을 하지 않아, Claroc이 직접 피해 조직에 연락하기 시작했다고 합니다.
2. 왜 이렇게 됐나: 세 가지 "기본값"
① 공유 설정 기본값
게시 버튼을 누르기 전에는 아무것도 공개되지 않았습니다. 문제는 게시 직후 나오는 접근 설정 창이었습니다. "나만 보기", "초대한 사용자", "링크가 있는 누구나" 세 가지 중에서 "링크가 있는 누구나"가 미리 선택돼 있었습니다. SpaceXSI는 "직원 계정은 기본값이 '나만 보기'이고, 게시에 여러 단계가 필요하다"고 반박했습니다. 하지만 Claroc은 일반 유료 계정은 공개가 기본으로 선택돼 있었고, 직원 앱도 실제로는 공개 상태였다고 지적했습니다.
② "주소를 모르면 못 들어온다"는 착각
랜덤 단어로 만든 주소라도 안전하지 않습니다. 하위 도메인 이름은 DNS 조회를 거치면서 공개 DNS 기록에 쌓이고, 결국 검색할 수 있게 됩니다. 연구팀이 4만 개 넘는 주소를 찾아낸 것도 특별한 해킹이 아니라 일반적인 탐색 기법이었습니다. "링크를 아는 사람만"은 보안 장치가 아니라 기대에 가깝습니다.
③ AI가 만든 권한 검사 코드
Claroc은 가짜 데이터로 직접 앱 두 개를 만들어 시험했습니다.
로그인 없는 연락처 앱: 로그아웃 상태의 시크릿 창에서 추가한 데이터가 다음 방문자에게 그대로 보였습니다. 읽기뿐 아니라 쓰기도 열려 있었습니다.
"4명짜리 영업팀용 고객 목록" 앱: Grok이 구글·X 로그인 버튼을 넣어줬지만, 코드가 "로그인한 사람을 먼저 팀원으로 등록한 다음 팀원인지 확인"하는 순서로 짜여 있어 검사가 항상 통과했습니다. 초대받지 않은 구글 계정이 고객 전체를 보고, 하나를 수정하고, 하나를 삭제할 수 있었습니다.
반대로 "나만 보기"를 선택하면 낯선 사람은 페이지와 데이터 모두 401로 막혔고, 게시를 취소하면 몇 초 만에 주소가 내려갔습니다. 제대로 된 설정은 존재했습니다. 기본값과 생성된 코드가 문제였습니다.
3. Grok Build는 처음이 아니다
Grok Build는 지난 7월에도 문제가 됐습니다. 한 보안 연구자가 Grok Build CLI 0.2.93의 네트워크 트래픽을 가로채 분석했더니, "파일을 열지 말라"고 지시해도 저장소 전체를 커밋 기록까지 통째로 클라우드 저장소에 올리고 있었습니다. 이후 서버 측 변경으로 업로드가 멈췄고, xAI는 기존 업로드 데이터를 삭제하겠다고 밝힌 뒤 소스 코드를 Apache 2.0으로 공개했습니다.
4. Grok만의 문제가 아니다
올해 바이브 코딩으로 만든 앱에서 비슷한 노출이 계속 보고됐습니다.
시기 | 조사 | 결과 |
|---|---|---|
2026년 5월 | RedAccess (WIRED 보도) | Lovable, Replit, Base44, Netlify 등으로 만든 앱 약 5,000개가 보호 없이 공개, 그중 약 40%가 민감 데이터 포함 |
2026년 9월 | UpGuard | 공개 웹에서 테이블을 읽을 수 있는 Supabase 데이터베이스 16,326개 발견 |
2026년 | Cybernews (Lovable 프로젝트 159,041개 분석) | Supabase를 쓰는 34,545개 중 24,664개가 인증 없이 데이터를 반환 |
2026년 11월 | Claroc (Grok) | Grok 앱 37,571개 중 35,578개가 로그인 없이 열림 |
공통점은 같습니다. AI는 "동작하는 앱"을 빠르게 만들지만, "누가 볼 수 있는지"는 사용자가 따로 묻지 않으면 느슨하게 남기기 쉽습니다. Supabase의 행 수준 보안(RLS)처럼, 켜야 안전해지는 설정이 꺼진 채로 배포되는 경우가 대표적입니다.
5. AI로 만든 앱, 공개 전 체크리스트
공개 전에
공유 범위를 직접 확인하세요. 기본값을 믿지 말고 "나만 보기 / 특정 사용자 / 누구나" 중 무엇인지 눈으로 확인하세요.
로그아웃 상태(시크릿 창)로 직접 열어보세요. 데이터가 보이면 남들도 봅니다.
초대하지 않은 다른 계정으로 로그인해 보세요. Claroc 사례처럼 로그인 버튼이 있어도 권한 검사가 깨져 있을 수 있습니다.
쓰기도 확인하세요. 읽기만 막고 추가·수정·삭제는 열려 있는 경우가 있습니다.
AI에게 요청할 때
"팀원 4명만 볼 수 있게"처럼 누가 접근하는지를 처음부터 구체적으로 말하세요.
"권한 검사 순서를 설명해줘", "초대받지 않은 사용자가 접근하면 어떻게 되는지 테스트 코드를 짜줘"처럼 보안 로직을 따로 검증하게 하세요.
Supabase를 쓴다면 모든 테이블에 RLS가 켜져 있는지 확인하고, 서비스 키(service_role)가 프런트엔드 코드에 들어가지 않았는지 보세요.
데이터 측면에서
실제 개인정보(환자, 직원, 고객)를 테스트용 앱에 넣지 마세요. 처음엔 가짜 데이터로 만들고, 보안 확인이 끝난 뒤 실제 데이터를 넣으세요.
비밀번호, API 키를 코드나 스크립트에 직접 쓰지 마세요. 브라우저로 내려가는 코드는 누구나 볼 수 있습니다.
회사라면 직원들이 AI로 만든 앱이 어디에 공개돼 있는지 목록을 파악하세요. 연구자가 찾을 수 있으면 회사도 찾을 수 있습니다.
6. 한 줄 정리
AI는 "만들어줘"는 잘 듣지만, "누가 보면 안 되는지"는 우리가 말하고 확인해야 합니다. 공개 버튼을 누르기 전 시크릿 창으로 한 번 열어보는 30초가 가장 싼 보안입니다.
References
Unite.AI, Claroc Research Finds 35,578 Grok Apps Accessible Without Sign-In (2026.11.10). https://www.unite.ai/?p=511939
Winzheng, Grok Build coding agent leaks oodles of confidential info, some belonging to SpaceXSI. https://www.winzheng.com/en/article/grok-build-data-leak-spacex
The Register, Musk promises purge after Grok Build caught sending entire repos to the cloud. https://www.theregister.com/a/5271123
eWeek, Grok Build Sent Full Git Repositories to the Cloud (2026.07.16). https://www.eweek.com/news/grok-build-developer-repos-cloud-upload-xai/
Unite.AI, UpGuard Study Finds 16,326 Supabase Databases Exposing Readable Tables (2026.09.25). https://www.unite.ai/?p=473945
Cybernews, Apps built on Lovable AI expose passport details and 200,000 chat messages. https://cybernews.com/security/lovable-ai-apps-expose-personal-information/
IANS Research, Easy-to-Build, Easy-to-Expose: How Vibe Coding Is Creating New Data Risks (2026.05.15). https://www.iansresearch.com/resources/all-blogs/post/security-blog/2026/05/15/easy-to-build--easy-to-expose--how-vibe-coding-is-creating-new-data-risks